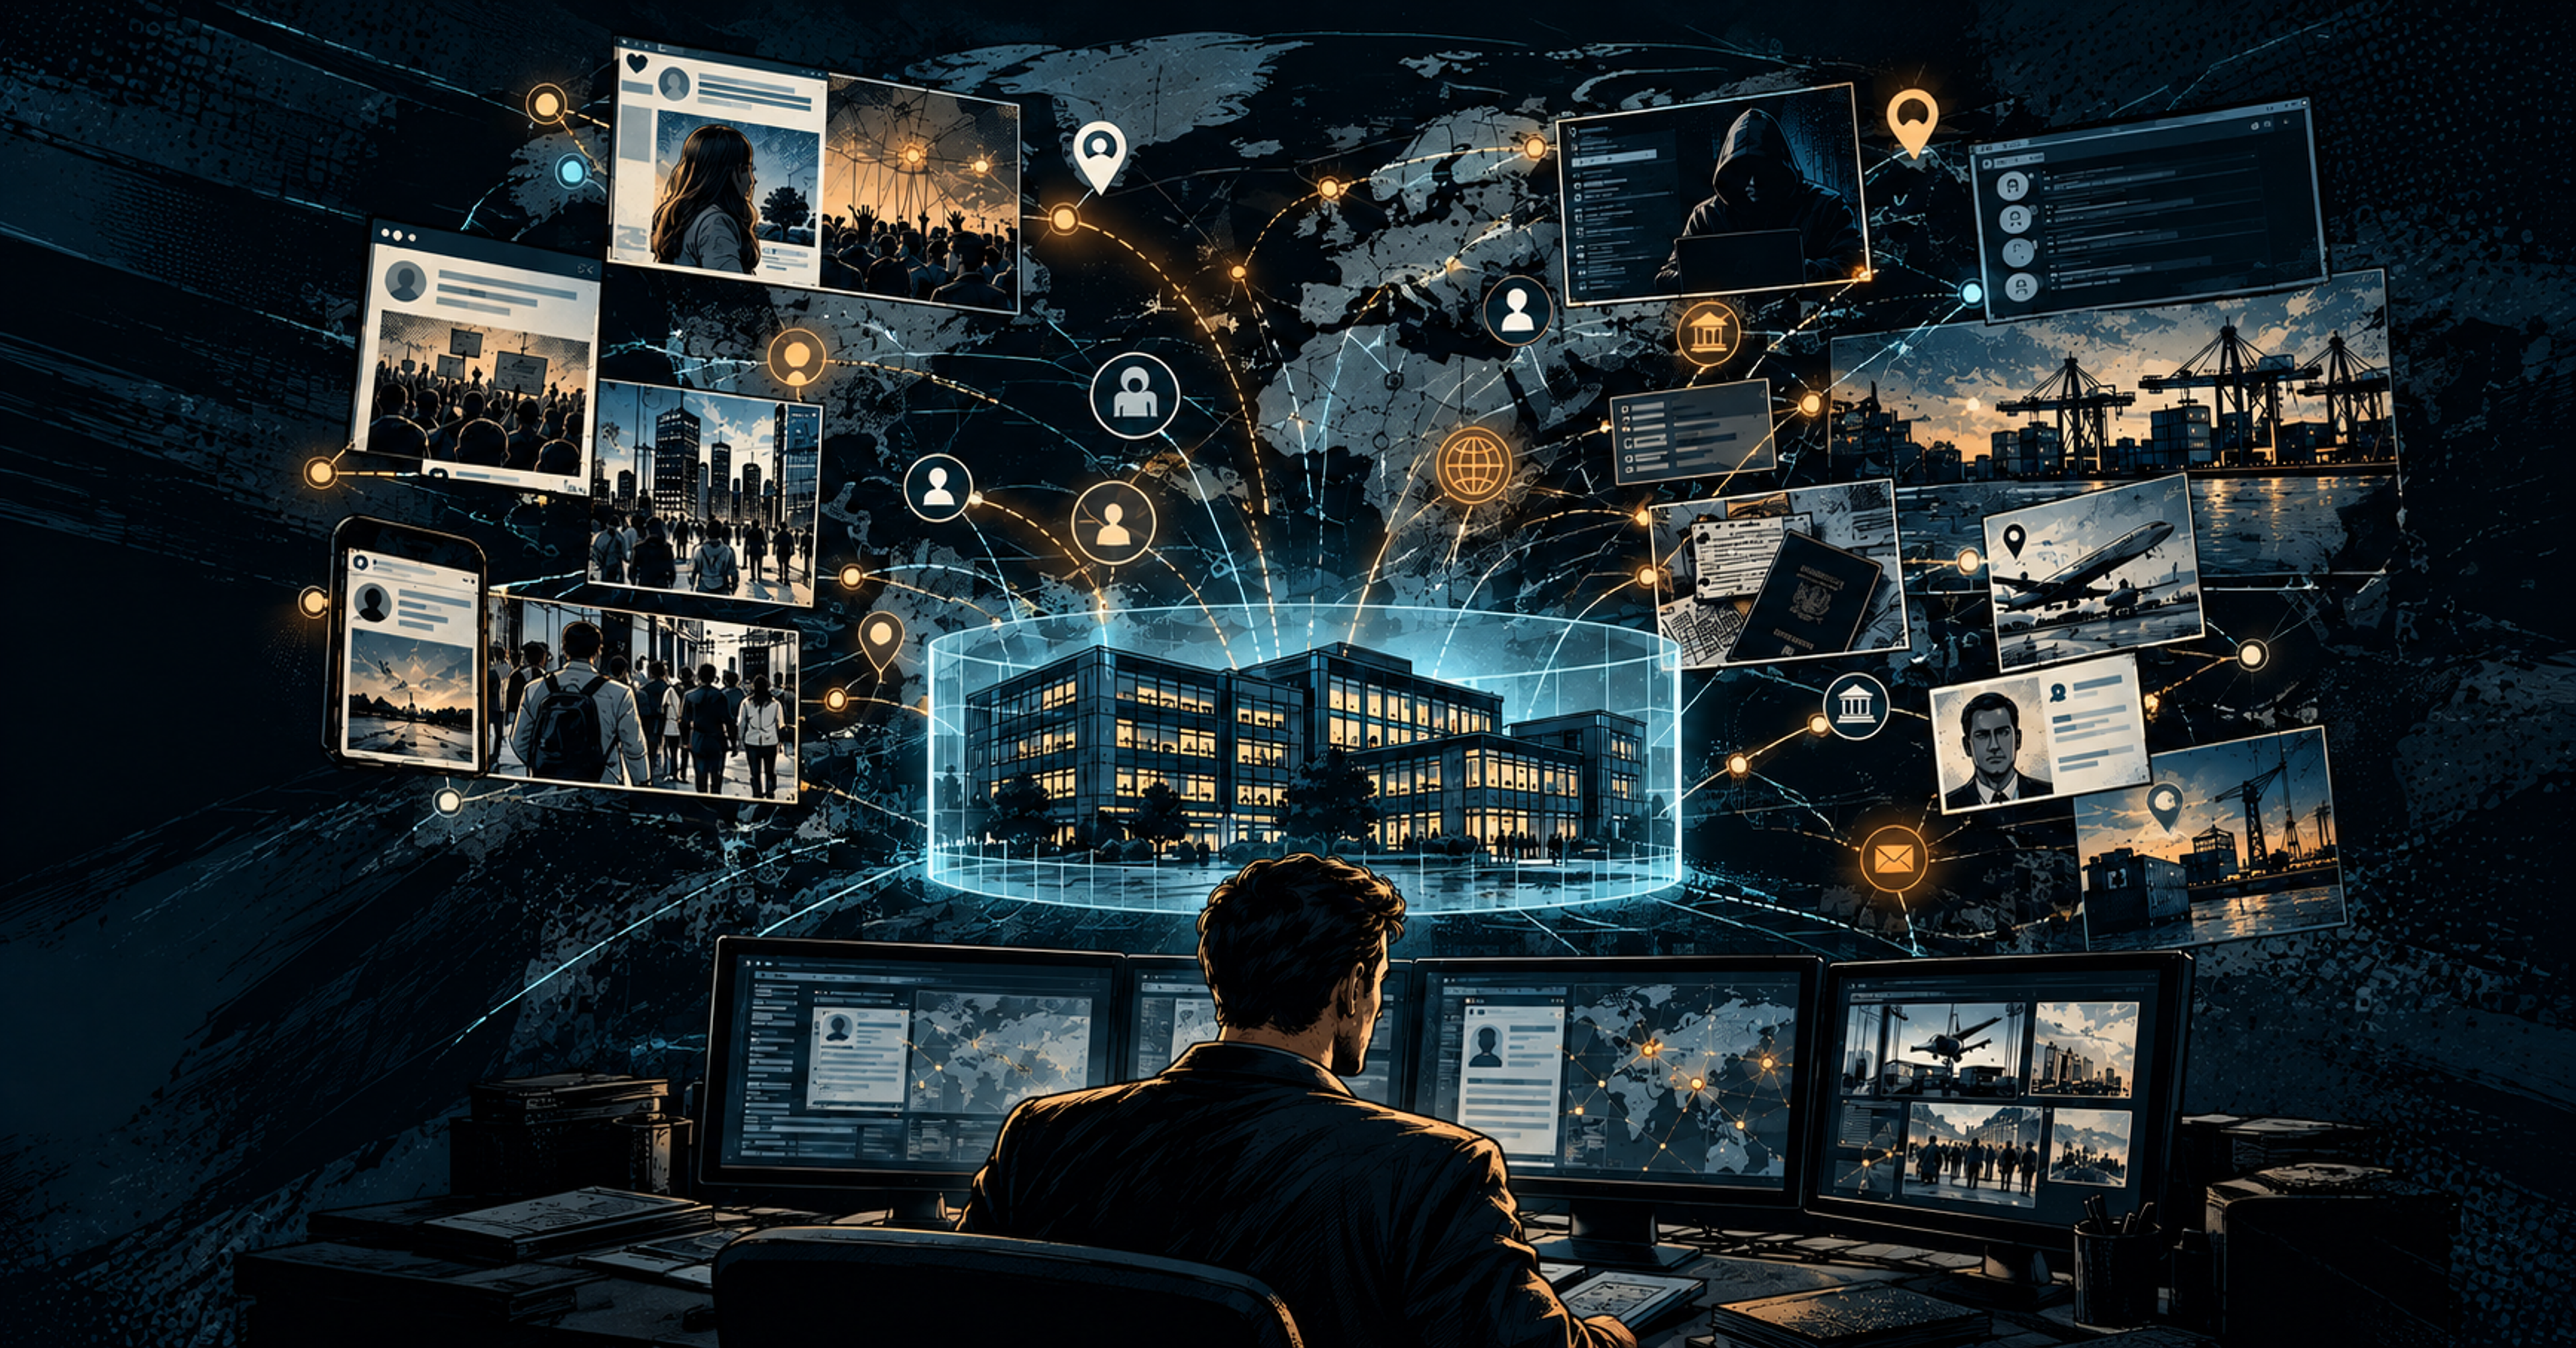
アイデンティティベースのサイバー攻撃とは?
アイデンティティベースのサイバー攻撃は、信頼されたアイデンティティを標的にしたり悪用したりすることで、システム、機密情報、金融資産へのアクセスを獲得します。攻撃者は、盗まれた認証情報、合成アイデンティティ、ディープフェイク、音声クローニング、なりすまし、欺瞞的なコミュニケーションなどを利用して、信頼された従業員、経営幹部、顧客、その他の人物を装い、標的を操ることがあります。
10月はサイバーセキュリティ啓発月間です。米国のCybersecurity and Infrastructure Security Agency(CISA)が毎年主催するこのイベントは、「国と経済を危険にさらす」サイバー脅威への認識向上を目的としています。[1]
CISAが最も懸念しているのは、AIによって可能となる産業規模のサイバー犯罪です。同庁はサイバーセキュリティ啓発月間の説明資料で、「人工知能などの新たな進化するテクノロジーにより、ハッカーがコンピューターのソフトウェアやシステムの脆弱性を発見し、悪用するスピードが加速している」と指摘しています。[2]
AIを悪用した犯罪には、AIを活用した対策が必要です。その一つが、インテリジェンス主導のサイバー脅威ハンティングです。世界各地の事象や動向をハンティングの仮説とプロセスに取り入れることで、インテリジェンス主導のサイバー脅威ハンティングは、セキュリティオペレーションセンター(SOC)による差し迫ったリスクと長期的な脅威の検知および防御の強化に役立ちます。
こうした脅威は、組織にとって最も貴重な資産である人材を標的にするケースがあまりにも多く見られます。
サイバーセキュリティにおける人的課題の理解
AI時代には、組織を支える経営幹部、従業員、関係者、顧客などの人々そのものが攻撃対象領域となります。これは民間企業だけでなく、政府、軍、情報機関にも当てはまります。
AIは、なりすましや不満を抱く従業員に、組織を脅かす力を与えます。一方、不十分なサイバーセキュリティプロセスは、従業員やその他のステークホルダーを脅威にさらします。
従業員とアイデンティティベースの攻撃が組織のセキュリティを脅かす仕組み
スパイなどの犯罪者は、求職者を装って組織やそのサプライチェーンへのアクセスを試みます。その真の目的は、諜報活動、機密情報の窃取、その他の犯罪です。例えば2025年には、北朝鮮国籍者が米国企業のIT担当者としてリモート勤務の職を得て、企業のコンピューターシステムにアクセスしました。[3] 合成ID、すなわち認証済みの個人データと捏造した情報を組み合わせてAIで生成した人物像の利用は、この種の侵入を容易にします。ビデオ面接で使用されるAI搭載の顔交換技術も同様です。
より多くの場合、経営幹部や従業員は、知らないうちにAIを利用した犯罪の媒介役となります。信頼を集める大統領が、非同盟国の港を爆撃する意向を表明するディープフェイク動画が、その計画に対する国民の幅広い支持を生む可能性があります。問題は、そのディープフェイクが非同盟国の反政府勢力によって捏造されたものだという点です。詐欺師は、信頼されている資産運用会社のブランドやアドバイザーの写真を使用し、同社の顧客に勧誘メールを送ることがあります。こうした勧誘では、詐欺師は顧客に対し、偽の「アドバイザー」が管理する、または利益を得られる口座やその他の金融商品に送金するよう促します。逆に、そのアドバイザー自身が、音声クローニング技術を使って具体的な金融取引を指示する偽の「顧客」による詐欺の被害に遭う可能性もあります。
しかし、政府や企業にとっておそらく最大の懸念となるのは、従業員を標的にして、政府機関や企業のシステムおよびデータへのアクセスを可能にする認証情報を取得するアイデンティティベースの攻撃です。
ビジネスメール詐欺(BEC)は、こうした攻撃の一つです。BECでは、犯罪者が従業員に対し、信頼できる送信元、多くの場合は組織内の上司から届いたように偽装したメール、インスタントメッセージ、その他の通信を送ります。その目的は、従業員を誘導し、機密情報を提供させたり、システムへのアクセスを許可させたりすることです。こうした攻撃は、一般的な詐欺師から国家の支援を受けたサイバー攻撃者まで、さまざまな主体によって実行される可能性があります。
スピアフィッシング攻撃は、BECの一種です。攻撃者は、標的のソーシャルメディアへの投稿やプロフィールを調べ、情報を収集します。その情報を連絡に利用することで、標的に接触する際の信憑性を高めます。次のような例が考えられます。陸軍の研究者とその上司が、Washington, D.C.で開催された防衛関連の展示会に参加しているところを写真に撮られ、その研究者が写真をビジネス向けSNSに投稿したとします。軍事システムへのアクセスを狙うスパイは、上司になりすまして研究者に連絡し、「展示会でお話ししたと思いますが……」などと切り出すことで、研究者からの信頼を高めることができます。
サイバーセキュリティの不備が従業員と経営幹部を脅かす仕組み
個人情報を侵害するハッキングは、従業員の身体的安全を脅かす可能性があります。氏名、住所、電話番号などのデータが盗まれると、従業員はストーカー行為や監視、本人や家族に対する暴力の脅迫、なりすまし被害などのリスクにさらされます。
これらは一般従業員にとって現実的な懸念です。経営幹部や公共部門のリーダーは、さらに大きなリスクにさらされます。組織の顔として公に知られているこうした要人は、本人や所属組織、あるいはその両方に反感を持つ者から特に狙われやすい立場にあります。AIを活用したハッキングにより、要人の居住地、出張計画、通勤パターンなどが明らかになり、危険性が一層高まる可能性があります。
VIPへの脅迫に使われるのと同じ手口は、政府機関や企業社会全体にも被害を及ぼす可能性があります。特に、年次株主総会、会議、シンポジウム、展示会などの大規模イベントでは、そのリスクが高まります。AIにより、テロリストやその他の犯罪者は、イベントの特定、参加者の予測、建物図面を利用した攻撃計画の策定、警備活動の傾向や戦術の把握、逃走経路の設計を容易に行えるようになります。
従来のサイバーセキュリティでは、こうした脅威をはじめ、組織の境界外で進行する脅威を検知できません。インテリジェンス主導のサイバー脅威ハンティングなら可能です。
従来のサイバー脅威ハンティングと境界セキュリティの限界
SOCは通常、現在のサイバー脅威環境に対して狭すぎる範囲で脅威ハンティングを行っています。調査は内部データソースに基づいています。これには、セキュリティ情報・イベント管理システム(SIEM)が生成するレポートやログのほか、ネットワークやデバイスを保護し、組織の境界で侵入を検知するために設計された他のシステムが生成するデータも含まれます
どれほど高度であっても、これらのシステムをインテリジェンス主導のサイバー脅威ハンティングに使用することはできません。なぜなら、外部環境で進行するAIを活用した脅威を検知できないためです。例えば、膨大な量のデータを窃取し、被害組織が要求に応じなければそのデータを公開すると脅迫するハッカーの新たな活動を発見できません。また、一般的なSOCプロセスでは、ダークウェブのフォーラムで連携する、イラン政府が支援する高度で持続的な脅威(APT)グループによるスパイ活動の進展も把握できません。
The Babel Street Agentic Risk Intelligence Platformは、こうした脅威の発見に役立ちます。
インテリジェンス主導のサイバー脅威ハンティングにBabel Streetが選ばれる理由
脅威検知の新たな基準を打ち立てるBabel Streetのエージェント型リスクインテリジェンス・プラットフォームは、数十億件に及ぶ公開情報を検出・統合し、政府、軍事組織、インテリジェンス・コミュニティ、民間企業に対して、全方位かつリアルタイムの戦略的脅威インテリジェンス、アイデンティティ・リスク・インテリジェンス、およびベンダーリスク・インテリジェンスを提供します。
当社のプラットフォームは、世界各地の事象やトレンドをサイバー脅威ハンティングの仮説とプロセスに取り入れることで、組織が刻々と変化する脅威を先取りできるよう支援します。そのために、権利処理済みで、任務に応じて厳選された多言語シグナルと独自のデータ拡充パイプラインから成る膨大なコレクションを対象に、データを検出・集約します。これには、他のプロバイダーがアクセスも再現もできない、入手困難な地域データも含まれます。当社のデータソースは、ソーシャルメディアプラットフォームや従来型メディアのデータベースから、MITRE ATT&CK©フレームワーク、CISAのマルウェアアラート、さらにはダークウェブ上で浮上する行動傾向、悪意のあるIPアドレス、フィッシング手口などの脅威指標にまで及びます。Babel Streetは、200以上の言語で公開され、ユーザーが選択した言語に翻訳される、検索可能な1,000億件超の文書を基にインサイトを提供します。
新たに出現する脅威を先取りするため、当社の継続検索機能は、高リスクの人物名、場所、日付、地域、イベントについてこのデータを継続的にスキャンし、利用者が操作していない間も検索を実行し続けます。継続検索は更新や変更を記録し、その情報を検索語に自動的に追加します。ソーシャルネットワークのマッピング機能と関連する可視化により、アナリストは、世界各地でサイバーセキュリティ脅威を拡散する主要な影響力を持つ人物とその役割に加え、他の人物、組織、イベントとのつながりを把握できます。
AI技術の進歩に伴い、AIを悪用した犯罪はますます深刻化します。ミッションクリティカルなリスクインテリジェンスのグローバルリーダーであるBabel Streetは、その阻止に役立つ、AIを活用したインテリジェンス主導のサイバー脅威ハンティングを提供します。
サイバー脅威ハンティングに関するよくある質問
インテリジェンス主導型サイバー脅威ハンティングとは
インテリジェンス主導のサイバー脅威ハンティングでは、外部の脅威インテリジェンス、世界的な出来事、新たな動向を活用し、組織のネットワークに到達する前にサイバーリスクを能動的に探索します。
インテリジェンス主導型サイバー脅威ハンティングのメリット
セキュリティチームが新たな脅威を早期に検知し、より精度の高い脅威ハンティング仮説を構築するとともに、境界防御ツールでは捉えられないリスクを明らかにし、組織にとって最も重要な人物、アイデンティティ、ベンダー、場所、イベントに優先順位を付けられるよう支援します。
AIが変えるサイバーセキュリティの脅威環境
AIにより、攻撃者は脆弱性をより迅速に発見し、欺瞞的なコミュニケーションを自動化し、説得力のあるディープフェイクや合成IDを作成して、より多くの標的に対するIDベースの攻撃を大規模に展開できるようになります。
AIを活用したサイバー脅威が従業員や経営幹部を狙う手口
攻撃者は、ディープフェイク、音声クローン、なりすまし、標的に合わせたメッセージを利用して、認証情報の窃取、不正取引の承認、個人情報の漏えい、機密性の高いシステムやデータへのアクセスを行う可能性があります。
アイデンティティベースのサイバー攻撃とは?
アイデンティティベースのサイバー攻撃は、窃取、偽造、またはなりすましによるアイデンティティを悪用し、システム、機密情報、金融資産への信頼されたアクセス権を獲得します。
合成IDが組織にもたらすサイバーセキュリティリスク
合成IDは、実在する個人データと架空の情報を組み合わせて信頼性の高い人物像を作り出し、審査の回避、組織への潜入、詐欺の支援、不正アクセスを可能にします。
ビジネスメール詐欺(BEC)とは何か、従業員を狙う手口
ビジネスメール詐欺は、犯罪者が上司などの信頼できる人物になりすましてメッセージを送り、従業員を欺いて機密情報の共有、アクセス権の付与、資金の送金を行わせる攻撃です。
組織がネットワーク外で進行するサイバー脅威を特定する方法
組織は、社内のセキュリティデータと、公開情報、商用情報、地域情報、ソーシャルメディア、ダークウェブの各ソースから得られるインテリジェンスを組み合わせることで、脅威アクター、侵害指標、脅威活動を境界への到達前に特定できます。
継続的な監視による新たなサイバーセキュリティリスクの検知
継続的モニタリングにより、関連する氏名、場所、日付、地域、イベントを常時スキャンし、変化を記録するとともに、誰も検索を実行していない間でも新たな情報をアナリストに通知します。
ダークウェブインテリジェンスによるサイバー脅威検知の支援
ダークウェブ・インテリジェンスにより、社内のセキュリティシステムでは検知できない可能性のある、窃取されたデータ、悪意あるインフラ、フィッシング詐欺、ランサムウェア活動、脅威アクター間の連携を把握できます。
Babel Streetのエージェント型リスクインテリジェンスプラットフォームによる脅威検知の強化
このプラットフォームは、世界各地の情報源から収集し、任務に応じて厳選した多言語データを統合するとともに、優先度の高いリスクを継続的に監視し、人物、組織、事象、脅威指標の関連性を可視化することで、チームによる新たな脅威の迅速な検知と調査を支援します。
出典
1. Cybersecurity and Infrastructure Security Agency「サイバーセキュリティ啓発月間」、2026年9月参照、https://www.cisa.gov/cybersecurity-awareness-month
2. 同上
3. Federal Bureau of Investigation「データ恐喝を行う北朝鮮IT労働者」2025年1月 https://www.fbi.gov/investigate/cyber/alerts/2025/north-korean-it-workers-conducting-data-extortion
免責事項:
本書に記載されている氏名、企業、事案はすべて架空のものです。実在する人物(存命・故人を問わず)、場所、企業、製品との関連を意図するものではなく、また、そのように解釈されるべきではありません。
Published